Fitur enkripsi ujung-ke-ujung (end-to-end encryption/E2EE) untuk pesan langsung (DM) di Instagram tidak lagi tersedia mulai 8 Mei. Meta menyatakan penghentian fitur tersebut dilakukan karena tingkat penggunaannya dinilai rendah.
Instagram sebelumnya sempat bereksperimen dengan pesan terenkripsi pada 2021 dan meluncurkannya sebagai fitur opsional pada 2023. Namun, fitur itu tidak pernah menjadi pengaturan bawaan. Karena letaknya yang dinilai tidak menonjol, sebagian pengguna disebut tidak menyadari keberadaannya, sehingga Meta menjadikan minimnya pemakaian sebagai alasan untuk membatalkan kebijakan tersebut.
Langkah ini dipandang sebagai perubahan arah dari pendekatan yang lebih mengutamakan privasi yang pernah disampaikan CEO Meta Mark Zuckerberg beberapa tahun lalu. Dengan penghentian E2EE, pesan yang dikirim melalui Instagram kini berada dalam format yang dapat dibaca oleh sistem platform. Dalam kebijakan privasinya, Meta juga mencantumkan isi pesan yang dikirim dan diterima pengguna sebagai bagian dari data yang dikumpulkan.
Secara prinsip, hal tersebut membuka kemungkinan pemanfaatan data untuk mempersonalisasi fitur, melatih model kecerdasan buatan (AI), serta menayangkan iklan bertarget. Kebijakan ini juga memunculkan kekhawatiran bahwa pesan Instagram yang tidak terenkripsi dapat digunakan untuk kepentingan periklanan.
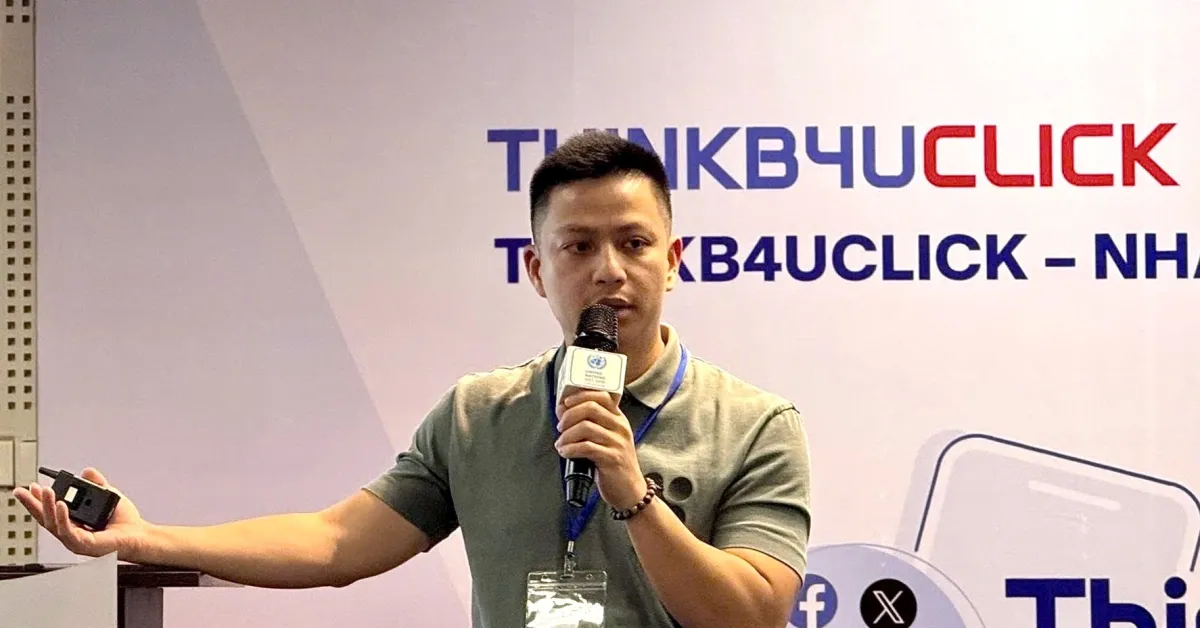
Menanggapi perubahan itu, pakar keamanan siber Ngo Minh Hieu, CEO Anti-Fraud, menilai pengguna kehilangan salah satu lapisan perlindungan terpenting yang memastikan hanya pengirim dan penerima yang dapat membaca isi pesan. Ketika lapisan ini hilang, pesan berpotensi diproses, disimpan, dianalisis, atau diberikan oleh sistem platform atas permintaan yang sah.
“Itu bukan berarti siapa pun dapat langsung mengakses data, tetapi risiko kebocoran, eksploitasi internal, serangan server, atau penyalahgunaan data jauh lebih tinggi,” kata Hieu.
Hieu juga menjelaskan bahwa aplikasi perpesanan dapat menjadi “mesin penambangan data” karena percakapan tidak lagi sekadar komunikasi, melainkan turut memuat informasi tentang relasi, kebiasaan, lokasi, preferensi belanja, hingga kondisi keuangan. Pada platform yang bergantung pada iklan, semakin rinci data yang tersedia, semakin besar kemampuan untuk menargetkan pengguna. Menurutnya, sifat “gratis” dari layanan semacam itu terkadang dibayar dengan data pribadi dan privasi pengguna.
Di sisi lain, Meta kerap menyebut adanya tekanan dari penegak hukum dan organisasi perlindungan anak yang menilai enkripsi ujung-ke-ujung dapat menciptakan ruang yang sulit terdeteksi untuk kejahatan, termasuk eksploitasi seksual anak. Namun, riset tentang pemerasan seksual menunjukkan lebih dari 50% korban melaporkan pelaku sering meminta mereka berpindah ke platform lain setelah kontak awal.
Di Australia, sekitar 23% korban pemerasan seksual dilaporkan dihubungi pelaku melalui Instagram, menjadikannya metode komunikasi terpopuler kedua setelah Snapchat. Temuan ini menegaskan bahwa pendekatan keamanan perlu berjalan efektif baik pada Instagram maupun pada layanan yang menerapkan enkripsi ujung-ke-ujung.
Hieu menekankan bahwa bagi pengguna umum, risiko terbesar ketika pesan tidak dienkripsi adalah meningkatnya potensi menjadi korban kejahatan keuangan. Jika data perilaku dan isi obrolan dieksploitasi, pelaku dapat menyusun skenario penipuan yang lebih personal—mulai dari kebiasaan meminjam uang, rencana pembelian, perjalanan, bank yang digunakan, hingga masalah yang sedang dihadapi.
“Dari sumber data ini, pelaku jahat dapat membuat pesan phishing yang tampak lebih realistis, menyamar sebagai manajer, kerabat, atau menggunakan suara dan gambar lama untuk membuat deepfake yang meminta transfer uang. Yang paling berbahaya, penipuan ini tidak lagi meluas tetapi ‘disesuaikan’ dengan setiap korban,” ujar Hieu.
Sejumlah langkah pencegahan disarankan untuk menekan risiko. Pengguna diminta lebih berhati-hati saat bertukar informasi sensitif terkait pekerjaan, keuangan, dokumen pribadi, atau rekening bank. Pengguna juga disarankan memprioritaskan aplikasi dengan enkripsi ujung-ke-ujung bawaan, mengaktifkan autentikasi dua faktor, serta mengunci aplikasi menggunakan biometrik.
Hieu mengingatkan agar pengguna tidak mengirim kode OTP, kata sandi, foto identitas, maupun informasi kartu melalui pesan teks biasa. Untuk transaksi keuangan, ia menekankan pentingnya verifikasi lewat saluran independen, seperti panggilan telepon langsung atau pertemuan tatap muka, terutama ketika ada permintaan transfer uang yang bersifat mendesak.